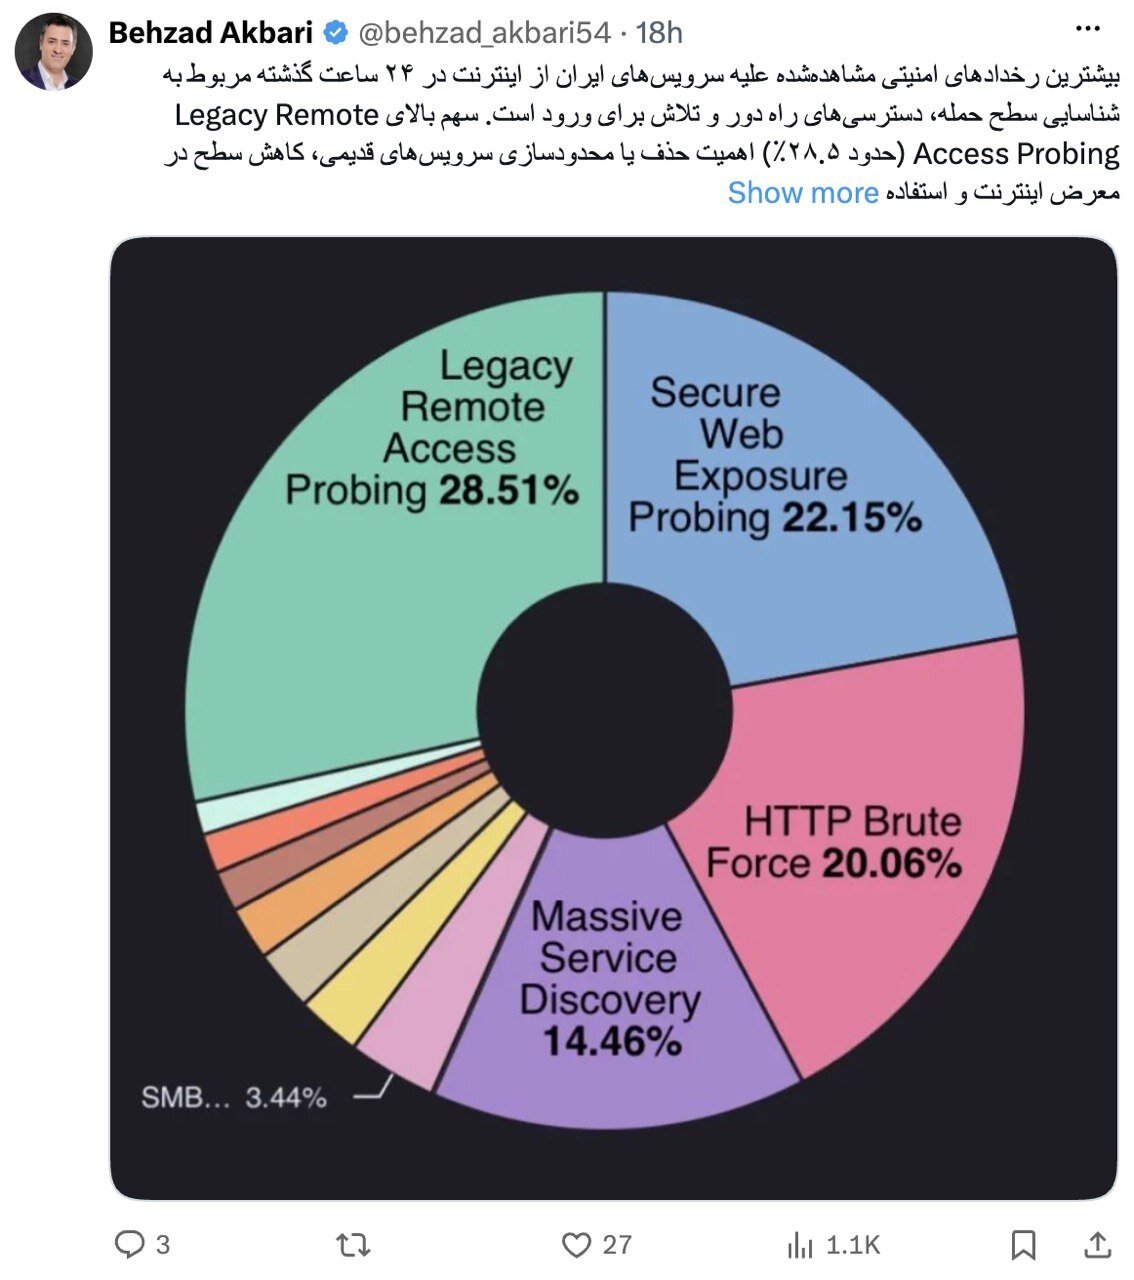
به گزارش خبرگزاریها، بهزاد اکبری، مدیرعامل شرکت ارتباطات زیرساخت، در پست اخیر خود در شبکه اجتماعی ایکس، به تشریح شرایط امنیت سایبری در ایران پرداخت. وی اعلام کرد که در ۲۴ ساعت گذشته، عمده رخدادهای امنیتی مرتبط با سرویسهای این کشور شامل شناسایی سطح حمله، جستوجوی دسترسیهای دور و تلاشهای متعددی برای ورود به سیستمها بوده است.
اکبری به تفکیک این حملات اشاره کرد و گفت که در حدود ۲۸.۵ درصد از این رخدادها به فعالیتی به نام Legacy Remote Access Probing مربوط میشود. این فعالیت به دنبال شناسایی سیستمهایی است که از سرویسهای قدیمی دسترسی راه دور بهره میبرند و به صورت خودکار یا توسط هکرها انجام میگیرد.
این سرویسها برای مدیریت از راه دور سیستمها استفاده میشوند و در صورت استفاده از نسخههای قدیمی یا آسیبپذیریهای شناختهشده، میتوانند خطرات جدی برای سازمانها ایجاد کنند.
اکبری با تأکید بر این مسئله، پیشنهاداتی برای کاهش ریسکها ارائه داد که شامل حذف یا محدودسازی سرویسهای قدیمی، کاهش مواجهه با اینترنت و اعمال احراز هویت چندمرحلهای (MFA) بود.